~/gestao-tic/10-erros-que-vejo-as-empresas-cometerem
10 erros que vejo as empresas cometerem
Muitos não têm a ver com falta de tecnologia, mas com a forma como ela é escolhida, implementada e gerida.
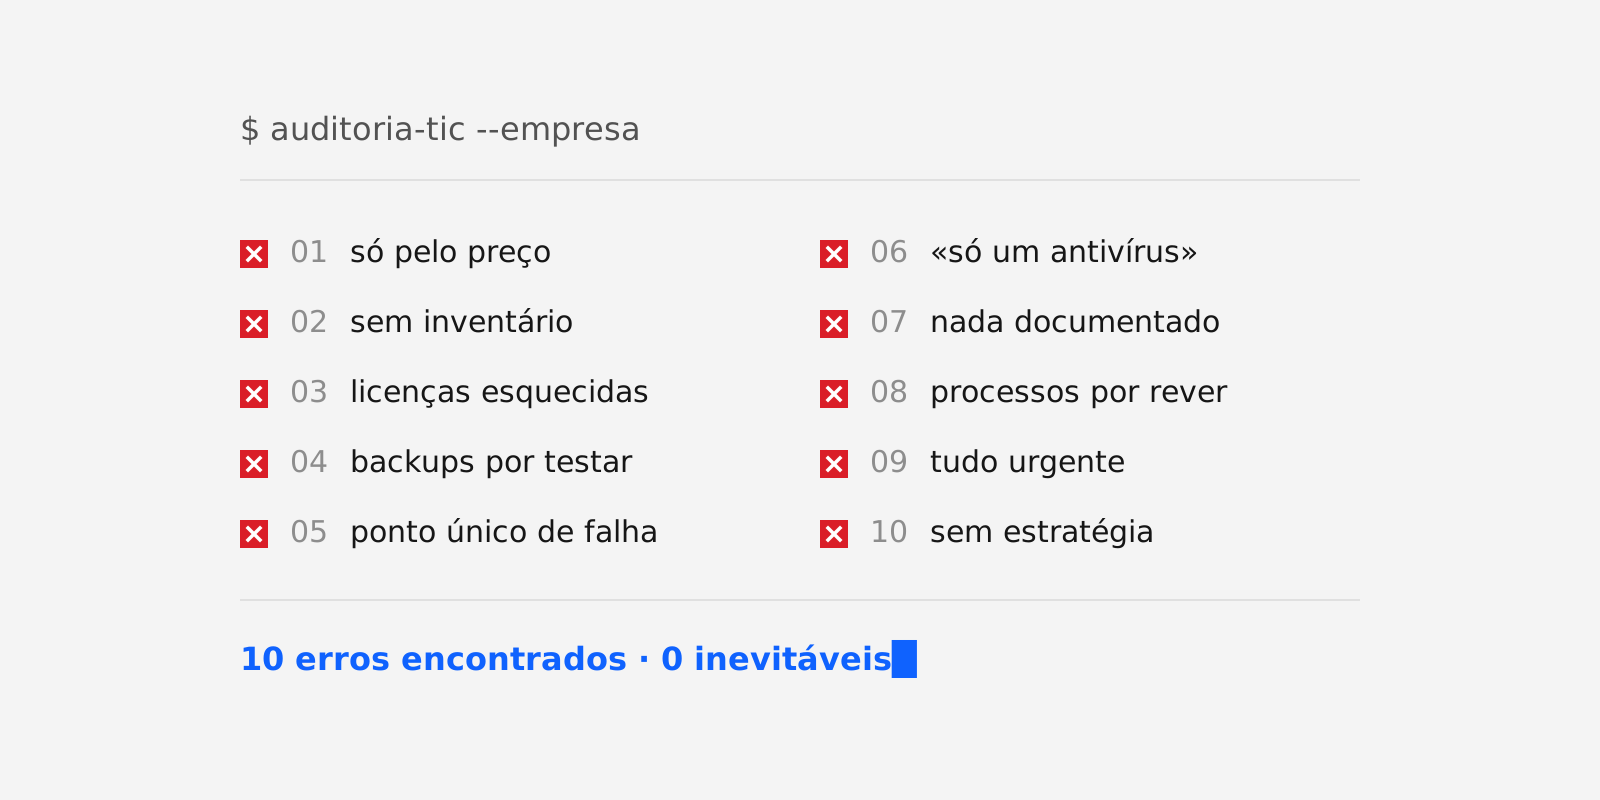
Ao longo dos anos, tive oportunidade de acompanhar empresas de vários setores e dimensões, com necessidades, estruturas e níveis de maturidade tecnológica muito diferentes. Ainda assim, há problemas que se repetem.
E muitos deles não têm a ver com falta de tecnologia. Pelo contrário: o problema está, muitas vezes, na forma como a tecnologia é escolhida, implementada e gerida. Aqui ficam os dez que considero mais comuns:
- Comprar equipamentos só pelo preço
- Não ter um inventário atualizado
- Renovar software e serviços sem avaliar a sua utilização
- Ter backups, mas nunca os testar
- Depender de um único ponto de falha
- Pensar que a segurança é só um antivírus
- Não documentar a infraestrutura
- Implementar tecnologia sem rever os processos
- Tratar todos os problemas informáticos como urgentes
- Adotar tecnologia sem estratégia
Comprar equipamentos só pelo preço
O preço é importante, claro, mas raramente deve ser o único critério. Um computador mais barato pode parecer uma boa decisão no momento da compra; se durar menos, avariar mais, tiver pior desempenho ou pior suporte, o custo real para a empresa pode ser bem maior.
O equipamento deve ser avaliado ao longo de todo o seu ciclo de vida: preço, desempenho, fiabilidade, garantia, suporte técnico, possibilidade de expansão e tempo de utilização esperado.
O equipamento mais barato nem sempre é o que custa menos à empresa.
Não ter um inventário atualizado
Parece simples, mas ainda há empresas onde não é fácil saber que equipamentos existem, quem os usa, que software está instalado ou quando terminam os contratos e as licenças. Sem esta informação, a gestão torna-se reativa.
Um inventário de TIC deve dar a conhecer os principais ativos tecnológicos da organização e acompanhar o seu ciclo de vida. Não é burocracia: é a informação de que se precisa para decidir.
Renovar software e serviços sem avaliar a sua utilização
É muito fácil acumular licenças, subscrições e serviços. Uma aplicação é contratada para uma necessidade específica, outra para um problema temporário — e, anos depois, continuam a ser pagas sem que ninguém pergunte se ainda são precisas.
Cada renovação é uma oportunidade para fazer duas perguntas:
Estamos mesmo a usar este serviço? E, sobretudo: o valor que obtemos justifica o custo?
Ter backups, mas nunca os testar
É um dos erros mais perigosos. Configurar um sistema de backups e assumir que está tudo protegido é relativamente simples. O problema aparece no dia em que é preciso recuperar informação — e se descobre que o backup está incompleto, corrompido, desatualizado ou, simplesmente, não permite repor o sistema como se esperava. É o «backup de Schrödinger», de que falei em Gestão de TIC como vantagem competitiva.
Um backup só é uma proteção real depois de ter sido testado. Mais importante do que perguntar «temos backup?» é perguntar:
Se amanhã perdermos este sistema, conseguimos recuperá-lo?
Depender de um único ponto de falha
- Uma única ligação à internet.
- Um único servidor.
- Um único equipamento de rede.
- Uma única pessoa que conhece determinado sistema.
- Uma única aplicação, sem alternativa.
Todos estes cenários podem ser um ponto único de falha. Nem sempre é economicamente viável eliminar todas as dependências, mas é fundamental conhecê-las. Depois, cabe à empresa decidir quais são aceitáveis e quais justificam investir em redundância.
Pensar que a segurança é só um antivírus
A segurança informática é muito mais abrangente. Antivírus e firewalls são importantes, mas são apenas uma parte da proteção. A segurança envolve também:
- Gestão de identidades e acessos
- Autenticação multifator
- Atualizações
- Backups
- Segmentação de redes
- Monitorização
- Proteção de dispositivos
- Formação dos utilizadores
- Políticas e procedimentos
- Resposta a incidentes
Uma organização pode ter excelentes ferramentas de segurança e continuar vulnerável, se as pessoas, os processos e a configuração dos sistemas não forem tidos em conta.
Não documentar a infraestrutura
Há empresas onde o conhecimento sobre a infraestrutura está, essencialmente, «na cabeça de alguém». Enquanto essa pessoa está disponível, tudo funciona. Quando não está, começam os problemas. Em Python, a situação é mais ou menos esta:
# Onde está a documentação da infraestrutura?
documentacao = {
    "servidor": None,
    "firewall": None,
    "wi-fi": "num post-it, colado no monitor da receção",
}
for sistema, onde in documentacao.items():
print(f"{sistema:9} → {onde or 'na cabeça do Fernandes (reformou-se em 2021)'}")$ python3 documentacao.py
servidor → na cabeça do Fernandes (reformou-se em 2021)
firewall → na cabeça do Fernandes (reformou-se em 2021)
wi-fi → num post-it, colado no monitor da receção
Documentar equipamentos, endereços de rede, sistemas, fornecedores, configurações importantes, procedimentos e contactos de suporte pode parecer trabalho a mais. Mas essa documentação torna-se preciosa quando surge uma avaria, um colaborador muda de funções ou há uma emergência. (E não: um post-it no monitor não conta — nem como documentação, nem como segurança.)
O que não está documentado é conhecimento que pode desaparecer.
Implementar tecnologia sem rever os processos
É, provavelmente, um dos erros mais interessantes. Uma empresa identifica um processo ineficiente e decide comprar uma aplicação para o resolver. A aplicação é instalada, os colaboradores recebem formação e, passado algum tempo, percebe-se que o processo continua praticamente igual.
Porquê? Porque se limitou a digitalizar um processo que já era ineficiente. Antes de automatizar, importa perguntar:
Podemos simplificar este processo primeiro?
A tecnologia deve eliminar trabalho desnecessário — não apenas fazê-lo mais depressa.
Tratar todos os problemas informáticos como urgentes
Quando tudo é urgente, nada é verdadeiramente prioritário. Uma impressora que não imprime, um computador que não liga, uma falha de segurança ou um sistema crítico em baixo podem chegar ao suporte com o mesmo grau de urgência.
Uma gestão de TIC madura define prioridades, e o impacto no negócio deve ser um dos principais critérios: um problema que afeta uma pessoa é diferente de uma falha que para uma operação inteira. Esta distinção permite usar melhor os recursos e responder primeiro ao que pode, de facto, afetar o negócio.
Adotar tecnologia sem estratégia
Este talvez seja o erro na origem de muitos dos anteriores. A tecnologia evolui depressa e há uma enorme pressão para acompanhar todas as novidades: cloud, inteligência artificial, automação, novas plataformas, novas ferramentas de colaboração…
Mas uma empresa não precisa de adotar tudo. Precisa de perceber onde a tecnologia pode, de facto, criar valor. Antes de implementar uma nova solução, devíamos conseguir responder a algumas perguntas simples:
- Que problema queremos resolver?
- Quem vai usar a solução?
- Que benefício esperamos obter?
- Quanto vai custar?
- Que riscos existem?
- Como se vai integrar com os sistemas atuais?
- Como vamos medir o resultado?
Se não conseguimos responder a estas perguntas, talvez ainda não estejamos preparados para avançar.
A tecnologia deve servir o negócio
A gestão de TIC não deve ser uma corrida para ter mais equipamentos, mais aplicações ou mais tecnologia. Deve garantir que os recursos tecnológicos da empresa estão alinhados com aquilo de que a organização realmente precisa.
Uma boa gestão passa por conhecer os sistemas, controlar os custos, reduzir os riscos, proteger a informação, preparar a continuidade do negócio e, sobretudo, perceber onde a tecnologia pode ajudar a empresa a trabalhar melhor. A tecnologia é uma ferramenta; o verdadeiro objetivo é o resultado que se consegue obter com ela.
Gerir TIC é, acima de tudo, gerir tecnologia com propósito.
IAparceriatexto do autor, revisto com IA; capa e script gerados com IA